Σύγχρονες απειλές ασφάλειας ιστοσελίδων

Who Are Hackers

Οι σύγχρονες απειλές ασφάλειας για ιστοσελίδες έχουν γίνει πιο πολύπλοκες και επικίνδυνες με την πάροδο του χρόνου, καθώς οι εγκληματίες του κυβερνοχώρου αναπτύσσουν νέες μεθόδους για να εκμεταλλευτούν τρωτά σημεία. Οι πιο συχνές και σοβαρές απειλές ασφάλειας για ιστοσελίδες περιλαμβάνουν:


1. DDoS Attacks (Distributed Denial of Service)

  • Τι είναι: Επίθεση που προκαλεί υπερφόρτωση του server με τεράστιες ποσότητες παράνομης κίνησης, με αποτέλεσμα την αδυναμία πρόσβασης στην ιστοσελίδα.

  • Συνέπειες: Καθυστερήσεις ή πλήρης διακοπή λειτουργίας της ιστοσελίδας, απώλεια εσόδων και ζημιά στη φήμη.


2. SQL Injection

  • Τι είναι: Εκμετάλλευση τρωτών σημείων σε φόρμες ή ερωτήματα βάσης δεδομένων για να εισχωρήσει ο εισβολέας και να αποκτήσει πρόσβαση σε ευαίσθητα δεδομένα.

  • Συνέπειες: Κλοπή δεδομένων χρηστών (π.χ. κωδικών, πληροφοριών πληρωμών), διαγραφή ή τροποποίηση δεδομένων.


3. Cross-Site Scripting (XSS)

  • Τι είναι: Εισαγωγή κακόβουλων scripts σε μια ιστοσελίδα, τα οποία εκτελούνται στον browser των χρηστών.

  • Συνέπειες: Κλοπή cookies, session hijacking, ανακατεύθυνση χρηστών σε κακόβουλες σελίδες.


4. Malware

  • Τι είναι: Κακόβουλο λογισμικό που εγκαθίσταται στην ιστοσελίδα, συχνά μέσω τρωτών plugins ή κώδικα.

  • Συνέπειες: Ζημιά στη φήμη της ιστοσελίδας, μπλοκάρισμα από μηχανές αναζήτησης (π.χ. Google Safe Browsing), κλοπή δεδομένων.


5. Brute Force Attacks

  • Τι είναι: Προσπάθεια εισβολής με δοκιμή χιλιάδων συνδυασμών κωδικών για να βρεθεί ο σωστός.

  • Συνέπειες: Παραβίαση λογαριασμών διαχειριστών, πρόσβαση σε ευαίσθητα δεδομένα.


6. Phishing

  • Τι είναι: Κακόβουλες σελίδες που μιμούνται νόμιμες ιστοσελίδες για να εξαπατήσουν τους χρήστες να δώσουν ευαίσθητες πληροφορίες.

  • Συνέπειες: Κλοπή ταυτοτήτων, οικονομικές ζημιές για τους χρήστες.


7. Zero-Day Exploits

  • Τι είναι: Εκμετάλλευση τρωτών σημείων που δεν έχουν ακόμα αναγνωριστεί ή διορθωθεί από τους προγραμματιστές.

  • Συνέπειες: Σοβαρές ζημιές λόγω έλλειψης προστασίας.


8. Session Hijacking

  • Τι είναι: Κλοπή session cookies για να αποκτήσει ο εισβολέας πρόσβαση σε λογαριασμούς χρηστών.

  • Συνέπειες: Παραβίαση λογαριασμών, κλοπή δεδομένων.


9. Credential Stuffing

  • Τι είναι: Χρήση κλεμμένων συνδυασμών email/κωδικών από άλλες παραβιάσεις για πρόσβαση σε λογαριασμούς.

  • Συνέπειες: Παραβίαση λογαριασμών, κλοπή δεδομένων.


10. Man-in-the-Middle (MITM) Attacks

  • Τι είναι: Παρακολούθηση και παρεμβολή στην επικοινωνία μεταξύ του χρήστη και της ιστοσελίδας.

  • Συνέπειες: Κλοπή ευαίσθητων πληροφοριών (π.χ. πληρωμές, κωδικοί).


11. Outdated Software

  • Τι είναι: Χρήση παλαιών εκδόσεων CMS (π.χ. WordPress), plugins ή themes με γνωστά τρωτά σημεία.

  • Συνέπειες: Ευκολότερη εκμετάλλευση από εισβολείς.


12. File Upload Vulnerabilities

  • Τι είναι: Κατάχωση κακόβουλων αρχείων (π.χ. scripts) μέσω φορμών ανεβάσματος αρχείων.

  • Συνέπειες: Εκτέλεση κακόβουλου κώδικα στον server.


13. Ransomware

  • Τι είναι: Κακόβουλο λογισμικό που κρυπτογραφεί τα δεδομένα της ιστοσελίδας και απαιτεί λύτρα για την αποκρυπτογράφηση.

  • Συνέπειες: Απώλεια πρόσβασης στα δεδομένα, οικονομικές ζημιές.


14. Third-Party Risks

  • Τι είναι: Τρωτά σημεία σε plugins, themes ή άλλες υπηρεσίες που χρησιμοποιούνται στην ιστοσελίδα.

  • Συνέπειες: Εκμετάλλευση από εισβολείς για πρόσβαση στην ιστοσελίδα.


15. Data Breaches

  • Τι είναι: Παραβίαση και κλοπή ευαίσθητων δεδομένων χρηστών (π.χ. προσωπικά στοιχεία, πληροφορίες πληρωμών).

  • Συνέπειες: Νομικές κυρώσεις, απώλεια εμπιστοσύνης των χρηστών.


Πώς να Προστατευτείτε:

  1. Χρησιμοποιήστε SSL/TLS για κρυπτογράφηση δεδομένων.

  2. Ενημερώνετε τακτικά το CMS, plugins και themes.

  3. Εφαρμόστε WAF (Web Application Firewall) για φιλτράρισμα κακόβουλης κίνησης.

  4. Χρησιμοποιήστε ισχυρούς κωδικούς και Two-Factor Authentication (2FA).

  5. Κάντε τακτικά backups των δεδομένων σας.

  6. Ελέγχετε τα δικαιώματα πρόσβασης και περιορίστε τα δικαιώματα των χρηστών.

  7. Εγκαταστήστε λύσεις ανίχνευσης και πρόληψης εισβολών (IDS/IPS).

  8. Εκπαιδεύστε τους χρήστες σας για να αναγνωρίζουν phishing και άλλες απειλές.

Η προστασία μιας ιστοσελίδας απαιτεί συνεχή ενημέρωση και εφαρμογή των καλύτερων πρακτικών ασφαλείας. Η παραμέληση αυτών των μέτρων μπορεί να οδηγήσει σε σοβαρές οικονομικές και επιχειρηματικές συνέπειες. H φιλοξενία ιστοσελίδων στην Hostsun παρέχει την μέγιστη δυνατή ασφάλεια, σε επίπεδο web hosting.

Email Blacklisting και πως μπορώ να το αποφύγω.

1557986284461

Το email blacklisting συμβαίνει όταν οι διαχειριστές των λιστών αποστολέων (blacklists) ή των spam φιλτρών τοποθετούν τη διεύθυνση IP ή τον mail server σας σε μια μαύρη λίστα, καθιστώντας τα emails σας περισσότερο πιθανό να φτάσουν στον φάκελο ανεπιθύμητης αλληλογραφίας ή να μην παραδοθούν καθόλου. Μπορείτε να ελέγξετε αν το ip σας ή το domain σας είναι blacklisted από εδώ. Παρακάτω είναι μερικά βήματα για να αποφύγετε το email blacklisting.

  1. Κατανόηση των Πολιτικών Αποστολής:

    • Να είστε ενήμεροι για τις πολιτικές αποστολής των παρόχων email και να βεβαιωθείτε ότι τηρείτε όλες τις οδηγίες και περιορισμούς. Για παράδειγμα αν στείλετε σε μία ημέρα πχ 1000 email σε λογαριασμούς google, τώτε πιθανότατα θα γίνετε blacklisted από την google..
  2. Συντηρήστε Καλό Κύρος (domain reputation):

    • Μην στέλνετε ανεπιθύμητα emails (spam) και εξασφαλίστε ότι οι λήπτες έχουν δώσει τη συγκατάθεσή τους για την λήψη email από εσάς.
  3. Χρήση Αξιόπιστου Παρόχου Email:

    • Εάν χρησιμοποιείτε δικό σας mail server, να είναι ρυθμισμένος σωστά και να έχει καλή φήμη. Εάν χρησιμοποιείτε έναν πάροχο email, να επιλέξετε έναν αξιόπιστο πάροχο για φιλοξενία ιστοσελίδων όπως την Hostsun που προσέχουμε πάρα πολύ το θέμα του spam, διαθέτoντας αυτόματα συστήματα ελέγχου και αποτροπής κακόβουλων μαζικών αποστολών spam.
  4. Παρακολούθηση του Επιπέδου Επιστροφών:

    • Παρακολουθήστε τα ποσοστά επιστροφών (bounce rates) και τη συχνότητα καταγγελιών από τους λήπτες. Υψηλά ποσοστά μπορούν να οδηγήσουν σε blacklisting.
  5. Αποφυγή Κακοποίησης του SPF, DKIM, και DMARC:

    • Ρυθμίστε σωστά τα SPF (Sender Policy Framework), DKIM (DomainKeys Identified Mail), και DMARC (Domain-based Message Authentication, Reporting, and Conformance) για το domain σας. Αυτές οι ρυθμίσεις είναι προσβάσιμες μέσω του cpanel που σας παρέχουμε στην Hostsun.

Ηλεκτρονικές συναλλαγές: «Συναγερμός» για νέες μορφές απάτης- Τι να προσέξετε με παραδείγματα

Phissing Ape

Στα μέσα του περασμένου μήνα αποφασίστηκε η δημιουργία συντονιστικού κέντρου για τις διαδικτυακές απάτες και την υποκλοπή στοιχείων τραπεζικών καρτών και κωδικών ηλεκτρονικής τραπεζικής με την τεχνική ηλεκτρονικού «ψαρέματος»-phishing, με την συμμετοχή της Ελληνικής Αστυνομίας, της Τράπεζας της Ελλάδος, της Ελληνικής Ένωσης Τραπεζών (ΕΕΤ) και άλλων συναρμόδιων φορέων και υπηρεσιών.

Σε εγρήγορση αναφορικά με την ασφαλή χρήση των ηλεκτρονικών υπηρεσιών και την ενημέρωσή τους για τις σύγχρονες μορφές ηλεκτρονικής απάτης που κυριαρχούν στο διαδίκτυο καλούνται οι συναλλασσόμενοι σε ευρωπαϊκό και κατ’ επέκταση σε εθνικό επίπεδο λόγω της έξαρσης που γνωρίζουν οι σύγχρονες μορφές απάτης που κυριαρχούν στο διαδίκτυο. Στο πλαίσιο αυτό γίνονται συνεχώς συστάσεις στους συναλλασσόμενους για ενδελεχή ενημέρωση και μεγάλη προσοχή στην επικοινωνία μέσω ηλεκτρονικών μηνυμάτων, στην παροχή προσωπικών στοιχείων σε τρίτους, στην επιλογή PIN και γενικότερα στη δραστηριότητα τους στα μέσα κοινωνικής δικτύωσης.

Στο πλαίσιο αυτό η Ελληνική Ένωση Τραπεζών(ΕΕΤ) έχει αναρτήσει στην ιστοσελίδα της ενημερωτικά βίντεο και infographics με οδηγίες αναγνώρισης και προστασίας από διάφορους τύπους ηλεκτρονικής απάτης (phishing, smishing και vishing).

Οι συναλλασσόμενοι μπορούν να δουν όλες τις σχετικές πληροφορίες και το ενημερωτικό υλικό

στο link https://www.hba.gr/News/Details/2061

Αύξηση ηλεκτρονικών συναλλαγών σε ιστορικά υψηλά επίπεδα και ταυτόχρονη εμφάνιση νέων μορφών απάτης

Την ίδια όμως στιγμή που εξαιτίας και της πανδημίας έχουν αυξηθεί ραγδαία οι συναλλαγές μέσω των εναλλακτικών ψηφιακών δικτύων, σε ιστορικά μάλιστα υψηλά επίπεδα, τάση που εκτιμάται ότι θα παραμείνει και μετά το τέλος της πανδημίας, νέες μορφές απάτης κάνουν την εμφάνιση τους διεθνώς αλλά και στην Ελλάδα.

Όπως χαρακτηριστικά αναφέρεται με αφορμή την εκστρατεία ενημέρωσης και ευαισθητοποίησης του κοινού για τις απάτες στον «κυβερνοχώρο» (cyber scams) που εγκαινίασε η Europol, σε συνεργασία με την Ευρωπαϊκή Τραπεζική Ομοσπονδία (ΕΤΟ) στο πλαίσιο του Ευρωπαϊκού Μήνα Ασφάλειας στον Κυβερνοχώρο, στο ενημερωτικό υλικό με την τυπολογία των απατών στον «κυβερνοχώρο» και τους τρόπους πρόληψης, προστέθηκαν οι εξής 4 νέες μορφές απάτης: Απάτες υποτιθέμενης τεχνικής υποστήριξης, ηλεκτρονικές απάτες μέσω τηλεφωνικής επικοινωνίας, κλοπές στοιχείων ταυτότητας, και απάτες μέσω αλλαγής κάρτας SIM (SIM Swapping).

Ήδη στον σχετικό κατάλογο υπήρχαν: η απάτη του CEO (CEO Fraud), η απάτη μέσω τιμολογίων και λοιπών παραστατικών (invoice Fraud), οι απατηλές τηλεφωνικές κλήσεις (vishing), τα απατηλά μηνύματα SMS (smishing), τα απατηλά μηνύματα ηλεκτρονικού ταχυδρομείου (phishing),οι απατηλές ιστοσελίδες τραπεζών (spoofed bank websites), η απάτη μέσω διαδικτυακών ραντεβού (romance scam), και η κλοπή δεδομένων προσωπικού χαρακτήρα (personal data theft). Επίσης απάτες σχετιζόμενες με επενδύσεις (investment scams) και απάτες σε αγορές μέσω διαδικτύου (online shopping scams).

Δημιουργία συντονιστικού οργάνου στην χώρα μας

Στα μέσα του περασμένου μήνα αποφασίστηκε η δημιουργία συντονιστικού κέντρου για τις διαδικτυακές απάτες και την υποκλοπή στοιχείων τραπεζικών καρτών και κωδικών ηλεκτρονικής τραπεζικής με την τεχνική ηλεκτρονικού «ψαρέματος»-phishing, με την συμμετοχή της Ελληνικής Αστυνομίας, της Τράπεζας της Ελλάδος, της Ελληνικής Ένωσης Τραπεζών (ΕΕΤ) και άλλων συναρμόδιων φορέων και υπηρεσιών. Επίσης αποφασίστηκε η άμεση έναρξη μεγάλης εκστρατείας ενημέρωσης των πολιτών, με συμβουλές για την προστασία τους από τους επιτήδειους απατεώνες. Οι αποφάσεις ελήφθησαν σε ευρεία σύσκεψη που πραγματοποιήθηκε στο υπουργείο Προστασίας του Πολίτη, με τον υπουργό Τάκη Θεοδωρικάκο και την συμμετοχή, μεταξύ άλλων, του υφυπουργού Προστασίας του Πολίτη, του αρχηγού της Ελληνικής Αστυνομίας, του διοικητή της Τράπεζας της Ελλάδος, του προέδρου της Ελληνικής Ένωσης Τραπεζών και της γενικής γραμματέως καθώς και μεγάλου αριθμού υπηρεσιακών παραγόντων.

Στη χώρα μας οι τρόποι προστασίας των καταναλωτών έχουν ήδη αρχίσει να γίνονται γνωστοί στο ευρύ κοινό τόσο μέσω της Ελληνικής Ένωσης Τραπεζών και της Δίωξης Ηλεκτρονικού Εγκλήματος που έχουν προχωρήσει σε σχετικές ανακοινώσεις, όσο και μέσω αρμοδίων τραπεζικών στελεχών που με δημόσιες παρεμβάσεις ενημερώνουν τους συναλλασσόμενους, αλλά και ανακοινώσεις τραπεζών στις ιστοσελίδες τους.

Μήνας ενημέρωσης και ευαισθητοποίησης του κοινού για τις απάτες στον «κυβερνοχώρο» (cyber scams)

Σε εξέλιξη βρίσκονται δράσεις στο πλαίσιο του μήνα ενημέρωσης και ευαισθητοποίησης του κοινού για τις απάτες στον «κυβερνοχώρο» (cyber scams) που εγκαινίασε η Europol, σε συνεργασία με την Ευρωπαϊκή Τραπεζική Ομοσπονδία (ΕΤΟ) στο πλαίσιο του Ευρωπαϊκού Μήνα Ασφάλειας στον Κυβερνοχώρο.

Στην ιστοσελίδα της Ελληνικής Ένωσης Τραπεζών ΕΕΤ (https://www.hba.gr/News/Details/1509) υπάρχουν παραπομπές για αναλυτική ενημέρωση στην ιστοσελίδα της Europol για την ενημέρωση και ευαισθητοποίηση του κοινού για τις απάτες στον κυβερνοχώρο. Επίσης η ανακοίνωση της Europol και της ΕΤΟ (ελληνική και αγγλική έκδοση) καθώς και το νέο ενημερωτικό υλικό της εκστρατείας στα ελληνικά. Επίσης το παλαιό (ήδη από το 2018) ενημερωτικό υλικό της εκστρατείας στα ελληνικά.

Από το εκτενές αυτό υλικό που είναι ελεύθερα προσβάσιμο από την ιστοσελίδα της ΕΕΤ αναφέρονται μερικά μόνον ενδεικτικά παραδείγματα σε πρώτο ενικό προς τους καταναλωτές και συστήνονται τρόποι πρόληψης αλλά και ενεργειών σε περίπτωση που ο συναλλασσόμενος πέσει θύμα απάτης.

ΣΕΝΑΡΙΟ 1 : Πώς να αναγνωρίσεις τις διαδικτυακές απάτες

-Λαμβάνεις ένα SMS από το δράστη Γιώργο, ο οποίος υποδύεται ότι εργάζεται στην τράπεζα συνεργασίας σου. Κάνεις κλικ στον ηλεκτρονικό σύνδεσμο του SMS.

-Ανακατευθύνεσαι σε ιστοσελίδα που μοιάζει με εκείνη της τράπεζας συνεργασίας σου

-Εισάγεις τα διαπιστευτήρια ασφαλείας σου (user name & password).

Ο δράστης Γιώργος πλέον έχει πρόσβαση στα οικονομικά σου στοιχεία και στο ιστορικό των πρόσφατων ηλεκτρονικών σου συναλλαγών. Σου τηλεφωνεί υποδυόμενος τον τραπεζικό υπάλληλο και παραθέτει τα στοιχεία σου.

Ο δράστης Γιώργος σε πείθει να προχωρήσεις στη μεταφορά χρημάτων σε άλλο τραπεζικό λογαριασμό τον οποίο ελέγχει ο ίδιος.

Τρόπος προστασίας από τις διαδικτυακές απάτες

1. Προσοχή σε ανεπιθύμητα μηνύματα κειμένου ή μηνύματα ηλεκτρονικού ταχυδρομείου που ισχυρίζονται ότι προέρχονται από την τράπεζα συνεργασίας σου.

2. Εάν περιέχουν ηλεκτρονικούς συνδέσμους (links) και συνημμένα αρχεία, μην τα ανοίξεις.

3. Εάν λάβεις μια ύποπτη κλήση από την τράπεζα με την οποία συνεργάζεσαι, κλείσε το τηλέφωνο και επαλήθευσέ την κλήση καλώντας το τμήμα εξυπηρέτησης πελατών της τράπεζας.

4. Ποτέ μην κοινοποιείς τα διαπιστευτήρια ασφαλείας σου (user name & password) ή τους κωδικούς για την εκτέλεση συναλλαγής πληρωμής (π.χ. SMS OTP).

5. Εάν νομίζεις ότι έχεις πέσει θύμα απάτης, επικοινώνησε αμέσως με την τράπεζα συνεργασίας σου και ανέφερε το σχετικό περιστατικό στην αστυνομία.

ΣΕΝΑΡΙΟ 2 : Πώς να αναγνωρίσεις τις απάτες υποτιθέμενης τεχνικής υποστήριξης

Η δράστης Χριστίνα σε καλεί υποδυόμενη τον πάροχο τεχνικής υποστήριξης, ισχυριζόμενη ότι υπάρχει πρόβλημα με το λογισμικό του υπολογιστή σου. Η υπηρεσία αναγνώρισης του τηλεφώνου σου εμφανίζει έναν τηλεφωνικό αριθμό από μια αξιόπιστη εταιρεία τηλεπικοινωνιών. Η δράστης Χριστίνα σε παροτρύνει να δράσεις γρήγορα, ειδάλλως θα χάσεις όλα σου τα δεδομένα. Σου συνιστά να κάνεις λήψη ενός προγράμματος, το οποίο θα λύσει το πρόβλημα.

Το πρόγραμμα που κατέβασες της δίνει πρόσβαση στον υπολογιστή σου και σε όλα σου τα δεδομένα. Σου ζητάει μια μικρή αμοιβή για την παρεχόμενη υπηρεσία, προκειμένου να σε αναγκάσει να συνδεθείς στο περιβάλλον ηλεκτρονικής τραπεζικής της τράπεζας συνεργασίας σου. Η δράστης Χριστίνα πλέον έχει πρόσβαση στον τραπεζικό σου λογαριασμό και μπορεί να προχωρήσει στην εκτέλεση συναλλαγών.

Προστασία από απάτες υποτιθέμενης τεχνικής υποστήριξης

1. Μην απαντάς σε τηλεφωνικές κλήσεις από οποιονδήποτε ισχυρίζεται ότι υπάρχει πρόβλημα με τον υπολογιστή σου.

2.Κάνε λήψη/αναβάθμιση λογισμικού μόνο από επίσημες ιστοσελίδες.

3. Ανέφερε το συμβάν στην αστυνομία και στον πραγματικό πάροχο υπηρεσιών.

4. Προχώρα σε αποκλεισμό των τηλεφωνικών αριθμών των απατεώνων, προκειμένου να μην μπορούν να σε ξανακαλέσουν.

ΣΕΝΑΡΙΟ 3 – Κλοπή στοιχείων ταυτότητας

Η κλοπή στοιχείων ταυτότητας συμβαίνει όταν κάποιος κλέβει τα προσωπικά σου στοιχεία (π.χ. ονοματεπώνυμο, αριθμός πιστωτικής κάρτας, αριθμός κοινωνικής ασφάλισης, αριθμός άδειας οδήγησης, αριθμός αστυνομικής ταυτότητας ή διαβατηρίου, ΑΦΜ, κ.λπ.) με σκοπό την πραγματοποίηση απάτης

Πώς να αναγνωρίσεις την κλοπή στοιχείων ταυτότητας

Ο απατεώνας Γιώργος δημοσιεύει μια αγγελία εργασίας στα μέσα κοινωνικής δικτύωσης. Υποβάλεις την αίτησή σου (βιογραφικό, συνοδευτική επιστολή κ.λπ) και τα προσωπικά σου στοιχεία (διαβατήριο, ταυτότητα, ΑΦΜ). Ο απατεώνας Γιώργος κάνει χρήση των προσωπικών σου στοιχείων μαζί με τη φωτογραφία του για να δημιουργήσει μια νέα ταυτότητα.

Ο απατεώνας Γιώργος πηγαίνει σε μια τράπεζα και χρησιμοποιεί την πλαστή ταυτότητα για να ανοίξει τραπεζικό λογαριασμό. Χρησιμοποιεί τον τραπεζικό λογαριασμό για να πραγματοποιεί παράνομες συναλλαγές.

Προστασία από την κλοπή στοιχείων ταυτότητας

1. Επαλήθευσε όλα τα αιτήματα για τα προσωπικά σου δεδομένα.

2. Περιόρισε τον αριθμό των προσωπικών σου δεδομένων που μοιράζεσαι μέσω διαδικτύου (π.χ. στα μέσα κοινωνικής δικτύωσης).

3. Να παρακολουθείς τακτικά τις διαδικτυακές σου τραπεζικές δραστηριότητες και τις κινήσεις της πιστωτικής σου κάρτας.

4. Για να διατηρήσεις ασφαλές το email σου, άδειασε τα εισερχόμενά σου το συντομότερο δυνατό.

5. Εάν πιστεύεις ότι είσαι θύμα κλοπής στοιχείων ταυτότητας, επικοινώνησε αμέσως με την τράπεζα συνεργασίας σου, συγκέντρωσε όλα τα πιθανά στοιχεία και ανέφερε το συμβάν στην αστυνομία.

ΣΕΝΑΡΙΟ 4 – Απάτη αλλαγής κάρτας SIM στο κινητό σου τηλέφωνο

Απάτη αλλαγής κάρτας SIM πραγματοποιείται όταν ένας απατεώνας, κάνοντας χρήση τεχνικών κοινωνικής μηχανικής, αναλαμβάνει τον έλεγχο της κάρτας SIM του κινητού σου τηλεφώνου χρησιμοποιώντας τα κλεμμένα προσωπικά σου δεδομένα.

Πως λειτουργεί:

Ένας δράστης αποκτά τα προσωπικά στοιχεία του θύματος μέσω π.χ. παραβιάσεων δεδομένων, ηλεκτρονικού «ψαρέματος», αναζητήσεων στα μέσα κοινωνικής δικτύωσης, κακόβουλων εφαρμογών, αγορών μέσω διαδικτύου, κακόβουλου λογισμικού κ.λπ. Με αυτές τις πληροφορίες, ο απατεώνας εξαπατά τον πάροχο υπηρεσιών κινητής τηλεφωνίας για τη μεταφορά του αριθμού κινητού τηλεφώνου του θύματος σε μια κάρτα SIM που έχει στην κατοχή του.

Το θύμα θα παρατηρήσει την απώλεια σήματος στο κινητό του τηλέφωνο και τελικά θα διαπιστώσει ότι δεν έχει πρόσβαση στον τραπεζικό του λογαριασμό μέσω διαδικτύου. Ο δράστης μπορεί τώρα να λαμβάνει εισερχόμενες κλήσεις και μηνύματα SMS, συμπεριλαμβανομένης της πρόσβασης σε περιβάλλον ηλεκτρονικής τραπεζικής του θύματος, SMS OTP για την έγκριση μιας εγχρήματης συναλλαγής, κ.λπ.

Είσαι θύμα;

Εάν το κινητό σου τηλέφωνο χάσει το σήμα χωρίς λόγο, ανέφερε το συμβάν αμέσως στον τηλεπικοινωνιακό σου πάροχο. Εάν ο τηλεπικοινωνιακός σου πάροχος επιβεβαιώσει ότι έχει γίνει αλλαγή της κάρτας SIM, ανέφερε το συμβάν στην αστυνομία.

Τρόποι προστασίας – Τι μπορείς να κάνεις

•Διατήρησε το λογισμικό σου ενημερωμένο, συμπεριλαμβανομένου του περιηγητή, του αντιικού λογισμικού και του λειτουργικού σου συστήματος (Στην Hostsun παρέχουμε πάντα ενημερωμένο λογισμικό στους διακομιστές μας που παρέχουν:  web hosting – φιλοξενία ιστοσελίδων).

•Περιόρισε το διαμοιρασμό πληροφοριών και δώσε ιδιαίτερη προσοχή όσον αφορά τα κοινωνικά μέσα δικτύωσης.

•Μην ανοίγεις ποτέ ύποπτους ηλεκτρονικούς συνδέσμους ή συνημμένα αρχεία που λαμβάνεις μέσω μηνυμάτων ηλεκτρονικού ταχυδρομείου ή μηνυμάτων SMS.

•Μην απαντάς σε ύποπτα μηνύματα ηλεκτρονικού ταχυδρομείου ή μην επικοινωνείς τηλεφωνικά με άτομα που ζητούν τα προσωπικά σου στοιχεία.

•Κατέβαζε εφαρμογές μόνο από επίσημους παρόχους και διάβαζε πάντα τα δικαιώματα των εφαρμογών.

•Εάν είναι δυνατόν, μην συσχετίζεις τον αριθμό τηλεφώνου σου με ευαίσθητους διαδικτυακούς λογαριασμούς.

•Καθόρισε τον δικό σου κωδικό PIN για να περιορίσεις την πρόσβαση στην κάρτα SIM σου.

•Μην διαμοιράζεσαι τον κωδικό PIN με κανέναν.

•Έλεγχε συχνά τις οικονομικές σου κινήσεις.

•Ενημέρωνε τακτικά τους κωδικούς πρόσβασής σου ( Στην Hostsun εφαρμόζουμε αυστηρή πολιτική ασφαλείας με υποχρεωτική αλλαγή κωδικών κάθε 3 μήνες).

Εάν το κινητό σου τηλέφωνο χάσει το σήμα χωρίς λόγο, ανέφερε το συμβάν αμέσως στον τηλεπικοινωνιακό σου πάροχο. Εάν ο τηλεπικοινωνιακός σου πάροχος επιβεβαιώσει ότι έχει γίνει αλλαγή της κάρτας SIM, ανέφερε το συμβάν στην αστυνομία.

Πηγή: ΑΠΕ-ΜΠΕ

Προστατευθείτε από το Phishing!

Phishing Working 2 What Is Phishing

Στις μέρες μας, μία από τις πιο κοινές μεθόδους που χρησιμοποιούν απατεώνες για να αποσπάσουν χρηματικά ποσά  εὶναι το phishing.  Το ηλεκτρονικό ψάρεμα ευαίσθητων πληροφοριών δηλαδή… Παρακάτω σας παρουσιάζουμε μερικές πληροφορίες πρέπει να θυμάστε για να αποφύγετε το Phishing.
Τι είναι το Phishing

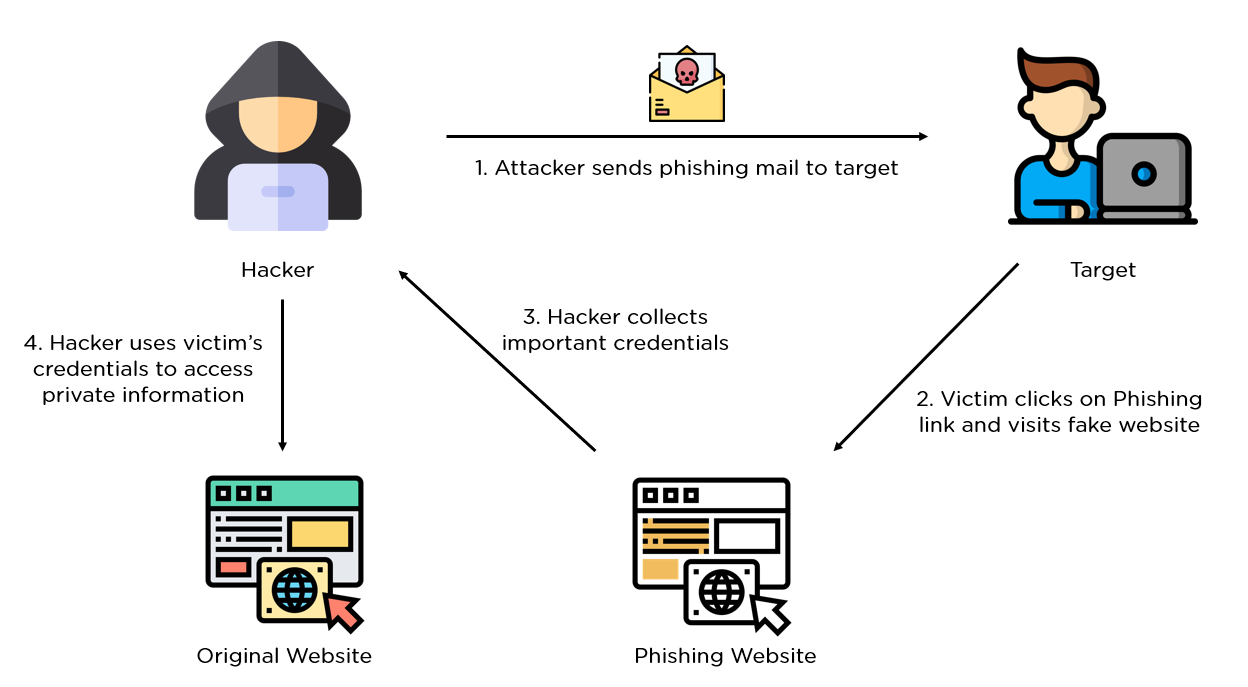
Είναι ουσιαστικά η πρακτική της χρήσης παραπλανητικών μηνυμάτων ηλεκτρονικού ταχυδρομείου και ιστοσελίδων για την απόκτηση προσωπικών και πληροφοριών από τους χρήστες. Πληροφορίες όπως user name, password, δεδομένα πιστωτικών καρτών, αποσπώνται με ευφάνταστες μεθόδους, με μεγάλη ποικιλία τεχνασμάτων, και χρησιμοποιούνται αργότερα για απάτες.
Προστασία από το Phishing

Καθώς στις μέρες μας το phishing αποτελεί την κύρια μορφή εύκολης απόσπασης ευαίσθητων πληροφοριών από τους χρήστες, μπορεί να γίνει πραγματικά πολύ επικίνδυνο. Με το phishing,  μπορεί να να σας αποσπάσουν χρηματικά ποσά ή να πραγματοποιηθούν τεράστιες παραβιάσεις δεδομένων στην εταιρεία σας που θα έχουν οικονομικό αντίκοιπο στους πελάτες σας! Διστυχώς οι περισσότεροι από εμάς σκέπτονται, σε εμένα θα συμβεί? Και όμως το θέμα αφορά όλους μας καθώς καθημερινά αποστέλλονται αρκετά εκατομμύρια με phishing emails!

 Δώστε προσοχή στον αποστολέα και τη διεύθυνση URL στα email σας

Μια από τις πιο συνηθισμένες απάτες phishing είναι η αποστολή emails με το όνομα και τα χρώματα μιας γνωστής εταιρείας που σας ειδοποιεί ότι κάτι δε πάει καλά και να σας ζητάει να συνδεθείτε στο λογαριασμό σας προκειμένου να το ‘’διορθώσετε’’. Συνήθως, η εμφάνιση του ηλεκτρονικού ταχυδρομείου είναι παρόμοια με την ηλεκτρονική αλληλογραφία  που στέλνει η γνωστή αυθεντική εταιρεία.

Ένας καλός τρόπος για να εντοπίσετε μηνύματα ηλεκτρονικού “ψαρέματος”και να αποφύγετε το Phishing είναι να ελέγξετε τη διεύθυνση ηλεκτρονικού ταχυδρομείου: οι απατεώνες δεν μπορούν να δημιουργήσουν διευθύνσεις ηλεκτρονικού ταχυδρομείου με το πραγματικό domain της εταιρείας, οπότε αντί για
Αυτή η διεύθυνση ηλεκτρονικού ταχυδρομείου προστατεύεται από τους αυτοματισμούς αποστολέων ανεπιθύμητων μηνυμάτων. Χρειάζεται να ενεργοποιήσετε τη JavaScript για να μπορέσετε να τη δείτε.
θα φαίνεται συνήθως
Αυτή η διεύθυνση ηλεκτρονικού ταχυδρομείου προστατεύεται από τους αυτοματισμούς αποστολέων ανεπιθύμητων μηνυμάτων. Χρειάζεται να ενεργοποιήσετε τη JavaScript για να μπορέσετε να τη δείτε.
( .ga και όχι .gr . Tο .ga αν και μοιάζει μ πολύ με το .gr αλλά δεν έχει καμία σχέση με το .gr) Κοιτάξτε προσεκτικά τη διεύθυνση ηλεκτρονικού ταχυδρομείου και όχι μόνο το όνομα που εμφανίζεται στο πρόγραμμα ηλεκτρονικού ταχυδρομείου σας που ο απατεόνας θα έχει αλλάξει με κάποιο κάποιας γνωστής εταιρίας, τράπεζας , οργανισμού κλπ.

Σημαντικό βήμα πριν κάνετε κλικ σε κάποια ηλεκτρονική διεύθυνση την οποία κατά πάσαν πιθανότητα οι απατεώνες έχουν συμπεριλάβει μέσα στην ηλεκτρονική αλληλογραφία που σας έχουν στείλει, είναι να την ελέγξετε. Εάν περάσετε το ποντίκι πάνω από τη διεύθυνση URL που υπάρχει στο μήνυμα ηλεκτρονικού ταχυδρομείου, συνήθως θα σας αποκαλύψει το πραγματικό domain προς το οποίο δείχνει, ώστε να μπορείτε να δείτε πού  σας οδηγεί. Εάν δεν είναι το επίσημο domain της εταιρείας, μην κάνετε κλικ. Για παράδειγμα, το hostsun.com δεν έχει καμία σχέση με το hostsun.com.xxxxx.com.

Αποφύγετε τη λήψη συνημμένων email που δεν περιμένετε

Πολλές φορές τα μηνύματα ηλεκτρονικού ταχυδρομείου που περιέχουν κακόβουλο υλικό μοιάζουν με νόμιμα επαγγελματικά emails τα οποία συμπεριλαμβάνουν ένα συνημμένο αρχείο που εκεί μέσα συνήθως βρίσκεται το κακόβουλο λογισμικό. Τέτοιου είδους emails δίνουν  την εντύπωση ότι αφορούν κάποια επιχειρηματική προσφορά ή κάποιο μήνυμα ηλεκτρονικού ταχυδρομείου που αποστέλλεται από την ίδια την εταιρεία/διοίκηση του παραλήπτη και περιέχει αρχεία με ευαίσθητες πληροφορίες. Και σε αυτή την περίπτωση πρέπει να ελέγξετε την κατάληξη του αρχείου που σας στέλνουν.

Εάν λάβετε ένα email και δεν γνωρίζετε ποιος είναι ο αποστολέας, μην ανοίξετε κανένα συνημμένο αρχείο. Εάν γνωρίζετε τον αποστολέα, αλλά δεν περιμένετε τίποτα από αυτόν ή υπάρχει κάτι ύποπτο σε αυτό, είναι καλύτερα αποφύγετε το Phishing να είστε προσεκτικοί και να έρθετε σε επικοινωνία με τον αποστολέα ώστε να τον ρωτήσετε εάν σας έχει στείλει κάτι σχετικό διότι πολλές φορές οι απατεώνες παραβιάζουν έγκυρα ηλεκτρονικά ταχυδρομεία και τα χρησιμοποιούν για επιθέσεις ηλεκτρονικού “ψαρέματος” (phishing) στέλνοντας spam στις επαφές τους.

Η πιο συνηθισμένη μορφή για τα συνημμένα αρχεία είναι zip (. exe συνήθως δεν επιτρέπεται), ωστόσο, ακόμη και τα αρχεία του Microsoft Office μπορεί να περιέχουν ιούς, τα οποία μπορεί να περιέχουν μακροεντολές που πρέπει να ενεργοποιηθούν. Θα πρέπει να είστε πολλοί προσεκτικοί και υποψιασμένοι με κάθε είδους συνημμένο αρχείο.

 Ελέγχετε πάντα την ιστοσελίδα στην οποία έχετε μεταφερθεί

Αν τύχει να κάνετε κλικ σε έναν σύνδεσμο ηλεκτρονικού “ψαρέματος” (συνήθως μέσω ηλεκτρονικού ταχυδρομείου ή άμεσων μηνυμάτων), συχνά θα σας μεταφέρει σε μία ιστοσελίδα στην οποία θα εμφανίζεται  ένα είδος φόρμας. Χρειάζεται την  προσοχή σας διότι ο σκοπός αυτών των εντύπων είναι να συλλέξουν  ευαίσθητες πληροφορίες σας όπως για παράδειγμα ονόματα χρηστών και κωδικούς πρόσβασης.

Για να αποφύγετε το Phishing πριν συμπληρώσετε οποιαδήποτε στοιχεία, για να βεβαιωθείτε ότι βρίσκεστε στην σωστή ιστοσελίδα, ελέγξτε τη διεύθυνση της ιστοσελίδας στη γραμμή διευθύνσεων του προγράμματος περιήγησης.

Οι απατεώνες μπορούν να δημιουργήσουν μία ιστοσελίδα που να μοιάζει πολύ με την ιστοσελίδα της αντίστοιχης μάρκας, αλλά δεν μπορούν να χρησιμοποιήσουν το επίσημο όνομα μάρκας  τους ή να χρησιμοποιήσουν το domain  /της εταιρείας (εφόσον η μάρκα προστατεύεται από εμπορικό σήμα). Αυτό σημαίνει ότι αυτά τα domains μπορεί να μοιάζουν με το όνομα μιας μάρκας, αλλά δεν θα είναι ποτέ το αυθεντικό και θα έχουν πρόσθετα σύμβολα, γράμματα ή λέξεις.

Πρόσφατο παράδειγμα, μαζική αποστολή phishing emails που έμοιαζαν με email της ΑΑΔΕ, που προέτρεπαν τους χρήστες να μπούν σε ιστοσελίδα που έμοιαζε με αυτή της ΑΑΔΕ και να βάλουν τα στοιχεία εισόδου τους , δήθεν για να λάβουν επιστροφή φόρου..

Τα ψεύτικα domains δε φαίνονται να δίνουν κάποιο νόημα και επίσης ο σχεδιασμός και η γλώσσα είναι επίσης περίεργα (δεν θα δείτε σωστά Ελληνικά συνήθως), ειδικά αν πρόκειται για ένα γνωστό εμπορικό σήμα που βλέπετε συχνά.

Για παράδειγμα, κατά την εγγραφή σας στο Gmail, η Google δεν θα σας ζητήσει ποτέ να επιλέξετε τον πάροχο email σας ή να εισαγάγετε το email σας και τον κωδικό πρόσβασής σας στην ίδια οθόνη. Έτσι, η ροή που θα δείτε συχνά σε ιστοσελίδες phishing έχει σχεδιαστεί για να μοιάζει με την αρχική, αλλά δεν είναι.

 Αγνοήστε τα αιτήματα χρημάτων

Σε γενικές γραμμές, όταν βλέπετε email που σας λέει ότι θα πάρετε χρήματα πρέπει να το ψάχνετε διπλά! Όπως για παράδειγμα ένα πολύ πλούσιο άτομο που αντιμετωπίζει πρόβλημα και ζητά οικονομική βοήθεια. Σας ζητείται να στείλετε ένα μικρό χρηματικό ποσό με την υπόσχεση ότι θα λάβετε πολύ περισσότερα σε αντάλλαγμα. Εάν σας ζητηθούν χρήματα με οποιαδήποτε μορφή από αγνώστους, συνήθως πρόκειται για απάτη. Μην δίνετε ποτέ χρήματα ή οικονομικές πληροφορίες, ανεξάρτητα από το πώς παρουσιάζεται η κατάσταση.

Στην Hostsun, λαμβάνουμε όλα τα μέτρα ασφάλειας στα πλαίσια του εφικτού σε όλα τα πακέτα φιλοξενίας ιστοσελίδων για να αποφεύγονται ανάλογα περιστατικά.

Ετοιμαστείτε για το ePrivacy μετά το GDPR

EPrivacy

Μετά τον νέο ευρωπαϊκό Γενικό Κανονισμό Προστασίας Δεδομένων (GDPR), ετοιμάζεται νέος κανονισμός ePrivacy, που αφορά την ιδιωτική ζωή και τις ηλεκτρονικές επικοινωνίες.

Ηδη οι εταιρείες τεχνολογίας ετοιμάζονται για τη διαφαινόμενη σύγκρουση, η οποία δεν αποκλείεται να είναι ακόμη σκληρότερη από αυτή για τον GDPR, επειδή ο Κανονισμός ePrivacy φιλοδοξεί να είναι ακόμη αυστηρότερος.

Εγκρίθηκε τον Οκτώβριο 2017 από το Ευρωπαϊκό Κοινοβούλιο και ήδη μελετάται από το Συμβούλιο της ΕΕ, δηλαδή από τους εκπροσώπους των κυβερνήσεων των 28 κρατών μελών. Όμως οι εσωτερικές διαφωνίες έχουν καθυστερήσει την προώθηση του νέου Κανονισμού. Οι ανησυχίες για τις πιθανές επικαλύψεις και ασυνέπειες ανάμεσα στους κανόνες του ePrivacy και του GDPR είναι μία από τις αιτίες για την καθυστέρηση του πρώτου.

Οι κυβερνήσεις πρέπει πρώτα να συμφωνήσουν, προτού ο Κανονισμός πάρει την τελική μορφή του μετά από νέες συζητήσεις με την Ευρωπαϊκή Επιτροπή και το Ευρωκοινοβούλιο, κάτι που δεν αναμένεται να συμβεί πριν το δεύτερο εξάμηνο του 2019. Σε αυτή την περίπτωση, το ePrivacy θα τεθεί σε ισχύ εντός του 2020, δύο περίπου χρόνια μετά το GDPR.

Το ePrivacy αφορά όλων των ειδών τις ηλεκτρονικές επικοινωνίες, άρα και το διαδίκτυο (email, apps, instant messaging, spam, online direct marketing-advertisingk.a.). Mεταξύ άλλων, θα απαιτεί από ηλεκτρονικές υπηρεσίες όπως το Skype, το WhatsApp και το iMessage να έχουν τη ρητή συγκατάθεση των χρηστών τους, προτού συλλέγουν τα όποια δεδομένα για τις επικοινωνίες τους ή εγκαθιστούν κώδικες παρακολούθησης (cookies) στις συσκευές τους.

Το κεντρικό καταστροφολογικό επιχείρημα των αντιδρώντων είναι ότι πολλές online υπηρεσίες επικοινωνιών βασίζονται στα δεδομένα (data) και ο νέος Κανονισμός θα τις «πνίξει» με τις απαιτήσεις του. Ήδη -όπως πάντα- οι αμερικανικές επιχειρήσεις βρίσκονται στην πρωτοπορία των αντιδράσεων και των απειλών. Οι ίδιοι που πολέμησαν το GDPR, τώρα πολεμούν το ePrivacy, κάνοντας δυναμικό και υπόγειο λόμπινγκ σε ευρωπαϊκές κυβερνήσεις και άλλους φορείς.

Το Αμερικανικό Εμπορικό Επιμελητήριο στην ΕΕ έκανε λόγο για «υπερβολικά αυστηρή» νομοθεσία, ενώ η Συμμαχία (Developers Alliance) που εκπροσωπεί το Facebook, τη Google, την Intel κ.α., προειδοποίησε ότι το ePrivacy θα κοστίσει στις ευρωπαϊκές επιχειρήσεις χαμένα ετήσια έσοδα άνω των 550 δισεκατομμυρίων ευρώ.

«Το μεγαλύτερο μέρος του λόμπινγκ είναι εκτός λογικής και πολύ χαμηλού επιπέδου όσον αφορά τα γεγονότα, περιλαμβάνοντας καμπάνιες του τύπου “με το ePrivacy θα πέσει σκοτάδι στο Ίντερνετ, ενώ τα ανεξάρτητα μέσα και η ψηφιακή ανάπτυξη θα χαθούν”», δήλωσε στους New York Times ο Γερμανός ευρωβουλευτής Γιαν Φίλιπ ‘Αλμπερχτ.

«Με ένα κλικ μπορείς να χειραγωγήσεις εκατοντάδες χιλιάδες ή και εκατομμύρια ανθρώπους, είτε ξέρεις τα ονόματά τους είτε όχι. Γι’ αυτό η προστασία της ιδιωτικότητας γίνεται ολοένα πιο σημαντική, ιδίως στο ψηφιακό περιβάλλον», τόνισε η Γερμανίδα ευρωβουλευτής Μπίργκιτ Σίπελ, που έπαιξε ηγετικό ρόλο στη σύνταξη του νέου Κανονισμού.

Το ePrivacy θα αντικαταστήσει και θα διευρύνει τον παλαιότερο ευρωπαϊκό κανονισμό Directive on Privacy and Electronic Communications (2002/58/EC, που μετά είχε αναθεωρηθεί με τον 2009/136), ο οποίος κάλυπτε τις παραδοσιακές τηλεπικοινωνίες όπως οι φωνητικές κλήσεις, περιλαμβάνοντας πλέον τις ανταλλαγές ηλεκτρονικών μηνυμάτων (text messaging) και τις βιντεο-κλήσεις (video chat).

Το ePrivacy θα επιτρέπει τη χρήση από μια εταιρεία των δεδομένων και των μεταδεδομένων ηλεκτρονικών επικοινωνιών των χρηστών, μόνο αν οι τελευταίοι συμφωνήσουν σαφώς γι’ αυτό. Οι εταιρείες θα είναι υποχρεωμένες να παρέχουν στους χρήστες τις ίδιες ακριβώς υπηρεσίες είτε συμφωνούν είτε όχι στη συλλογή και αξιοποίηση των δεδομένων τους.

«Θέλετε πραγματικά η κάθε εφαρμογή να χρησιμοποιεί τα μεταδεδομένα σας; Θέλετε πραγματικά να διαβάζουν π.χ. το περιεχόμενό σας σε μια online εφαρμογή εύρεσης συντρόφου; Οι καταναλωτές πρέπει να ξαναπάρουν τον έλεγχο της ζωής και των δεδομένων τους», σύμφωνα με τη Σίπελ.

Λόμπινγκ και απειλές

Οι τεχνολογικές εταιρείες αντιτείνουν, ως συνήθως, ότι τέτοιες νομοθεσίες «φρενάρουν» τις καινοτομίες και ότι ανεβάζουν το κόστος των υπηρεσιών. Υποστηρίζουν ότι αν οι χρήστες αρνηθούν να αξιοποιούνται τα δεδομένα τους από τις εταιρείες-παρόχους, οι τελευταίες θα υποχρεωθούν να αρχίσουν να χρεώνουν τις δωρεάν υπηρεσίες, προκειμένου να αντικαταστήσουν τα χαμένα διαφημιστικά έσοδά τους που βασίζονται ακριβώς στην αξιοποίηση των δεδομένων των χρηστών – ή θα αναγκασθούν να βάλουν λουκέτο.

Οι αμερικανικοί επιχειρηματικοί κολοσσοί (Facebook, Google, Microsoft, IBM, Cisco κ.α.), το Αμερικανικό Εμπορικό Επιμελητήριο, η οργάνωση DigitalEurope (λόμπινγκ των εταιρειών τεχνολογίας), η οργάνωση Interactive Advertising Bureau Europe (λόμπινγκ των διαφημιστών), η Ένωση Βιομηχανιών Υπολογιστών και Επικοινωνιών (εκπροσωπεί Amazon, Netflix κ.α.) έχουν περιτριγυρίσει τους αξιωματούχους της Ευρωπαϊκής Επιτροπής, του Ευρωπαϊκού Συμβουλίου και της Βουλγαρίας που έχει την προεδρία της ΕΕ.

Κανείς δεν ξέρει πόσα ακριβώς χρήματα δαπανούν για να επηρεάσουν τα πράγματα, ώστε είτε να μην περάσει ο Κανονισμός, είτε – το πιθανότερο- να γίνει πιο ελαστικός. Σύμφωνα πάντως με το παρατηρητήριο LobbyFacts.eu, η Google και η Microsoft είναι πλέον ανάμεσα στις πέντε εταιρείες που δαπανούν τα περισσότερα χρήματα για ευρύτερο λόμπινγκ στην ΕΕ, με ετήσιο προϋπολογισμό περίπου 4,5 εκατ. ευρώ η κάθε μία, ενώ το Facebook δαπανά 2,5 εκατ. ευρώ.

Ήδη κυκλοφορούν καταστροφολογικά βίντεο ενάντια στο ePrivacy για να «φτιάξουν κλίμα» εναντίον του. Σε ένα από αυτά, μια δυσοίωνη φωνή προειδοποιεί ότι οι δωρεάν online υπηρεσίες δεν θα καταφέρουν να επιβιώσουν οικονομικά, αν δεν μπορούν πια να χρησιμοποιούν κατά το δοκούν τα προσωπικά δεδομένα των χρηστών, ώστε μετά να τους στέλνουν στοχευμένες online διαφημίσεις. Όπως απειλεί το βίντεο, «έρχεται ένα μέλλον χωρίς εφαρμογές, που οι καταναλωτές ποτέ δεν φαντάσθηκαν ότι θα συμβεί…».

Παράλληλα, έχουν αρχίσει να εμφανίζονται διάφορες μελέτες, χρηματοδοτημένες από τις ίδιες ενδιαφερόμενες εταιρείες, που επίσης προβλέπουν ηλεκτρονικούς σεισμούς, λιμούς και καταποντισμούς, αν περάσει το ePrivacy.

Πηγή: ΑΠΕ

Ενεργοποίηση Two Factor Authentication για φιλοξενία ιστοσελίδων

Two Factor Authentication

Ενεργοποίηση Two Factor Authentication

Στα πλαίσια της διαρκούς επιδίωξης αναβάθμισης της ασφάλειας υπηρεσιών που σας παρέχουμε, έχει προστεθεί δυνατότητας για ενεργοποίηση Two Factor Authentication ή δυνατότητα πιστοποίησης δύο παραμέτρων  στο cpanel των πελατών, καθώς και του τμήματος πελατών. Προτείνουμε να το ενεργοποιήσετε καθώς παρέχει μια επιπλέον δικλείδα ασφάλειας και συμβάλει στην ασφάλεια των δεδομένων σας καθώς και στην φιλοξενία ιστοσελίδων.

Για την ενεργοποίηση του, μπορείτε να κατεβάσετε την εφαρμογή “Επαληθευτής Google” στο smartphone σας και :

  • Για το cpanel σας, μόλις κάνετε login (www.domain.gr/cpanel), μπορείτε να επιλέξετε την ενεργοποίηση του Two Factor Authentication στο menu “Security > Two Factor Authentication”
  • Για το τμήμα πελατών μας: μόλις κάνετε login, στο μενού πάνω δεξιά ” Γειά σου “Το όνομα σας”, Ρυθμίσεις ασφάλειας, Two Factor Authentication

Με την ενεργοποίηση των παραπάνω υπηρεσιών, ακόμη και αν κάποιος υποκλέψει κακόβουλα το password σας, δεν θα μπορέσει να μπεί στις υπηρεσίες σας καθώς δεν θα έχει το “δεύτερο κλειδί”.. Προτείνουμε σε όλους τους πελάτες μας να ενεργοποιήσουν αυτή την δυνατότητα, καθώς συμβάλει αρκετά στην ασφάλεια των δεδομένων τους.

Η Χρήση της εφαρμογής Google Authenticator

Με την ενεργοποίηση της δυνατότητας,  χρειάζεται, εκτός από το email σας και τον κωδικό πρόσβασης που έχετε ορίσει, και ένας επιπλέον κωδικός, που παράγεται με βάση το χρόνο από το κινητό σας τηλέφωνο, μέσω της εφαρμογής Google Authenticator, που είναι διαθέσιμη δωρεάν για iOS, Android και Windows Mobile συσκευές

Ενεργοποίηση της πιστοποίησης δύο παραμέτρων (Two Factor Authentication)

Για την ενεργοποίηση της πιστοποίησης δύο παραμέτρων ακολουθήστε τα παρακάτω βήματα:

  • Κατέβασμα της εφαρμογής Google Authenticator (Επαληθευτής Google), στο κινητό σας τηλέφωνο
  • Σύνδεση με την περιοχή πελατών (login)
  • Επιλογή του μενού Ο λογαριασμός σας / Ρυθμίσεις Ασφαλείας
  • Επιβεβαιώστε κάνοντας κλικ στο Πατήστε εδώ για Ενεργοποίηση
  • Σκανάρετε το qrcode που εμφανίζεται ή δώστε στην εφαρμογή τον κωδικό που σας δίνεται
  • Επιβεβαιώστε
  • Δώστε τον κωδικό που εμφανίζεται στο τηλέφωνό σας και επιβεβαιώστε εκ νέου
  • Είστε έτοιμοι. Φυλάξτε τον εναλλακτικό κωδικό που σας δίνεται, για έκτακτες περιπτώσεις.

Αναβάθμιση ασφαλείας Joomla 3.8.6

Joomla 386 Sr

Στις 13/03/2018, δημοσιεύθηκε η έκδοση ασφαλείας 3.8.6 του joomla. H συγκεκριμένη έκδοση χαρακτηρίζεται, ως Security Release, καθώς επιλύει ένα πρόβλημα ασφαλείας στην βάση δεδομένων SQLi , μικρής ωστόσο σημασίας (SQLi vulnerability in User Notes) που αφορά τις εκδόσεις της εφαρμογής από 3.5.0 ως την 3.8.5. Αντιμετωπίζονται, επίσης πάνω από 60 bugs αυξάνοντας έτσι τη σταθερότητα και αξιοπιστία της εφαρμογής.


Καθώς αποτελεί Security Release σημαίνει ότι είναι αναγκαία η άμεση αναβάθμιση στην έκδοση joomla 3.8.6.

Μπορείτε να διαβάσετε περισσότερες λεπτομέρειες σχετικά με το κενό ασφαλείας που εντοπίστηκε στο joomla εδώ , ή να κατεβάσετε το αρχείο εγκατάστασης και τα αρχεία αναβάθμισης  εδώ.

Στους πελάτες μας που παρέχουμε φιλοξενία ιστοσελίδων παρέχουμε αυτόματη αναβάθμιση μέσω του cpanel > fantastico.

Νεος Γενικός Κανονισμός για την Προστασία Δεδομένων GDPR

Gdpr

Η προστασία των προσωπικών δεδομένων είναι θεμελιώδες δικαίωμα για όλους τους πολίτες της ΕΕ. Η Ευρωπαϊκή Επιτροπή, ακολουθώντας τις προκλήσεις των νέων τεχνολογιών, καθιερώνει νέο νομικό πλαίσιο που θα εφαρμοσθεί στις 25 Μαΐου 2018, με πρωταρχικό μέλημα να δώσει τον έλεγχο των πληροφοριών που διακινούνται στο διαδίκτυο στον πολίτη. Ο «Γενικός Κανονισμός για την Προστασία Δεδομένων» ή GDPR (General Data Protection Regulation)- ουσιαστικά θα φέρει αλλαγές στον τρόπο που οι επιχειρήσεις συλλέγουν και επεξεργάζονται τα προσωπικά δεδομένα στην Ε.Ε. Αντικαθιστά την οδηγία του 1995 της Ε.Ε. για την προστασία των προσωπικών δεδομένων εναρμονίζοντας τη νομοθεσία περί προστασίας της ιδιωτικής ζωής.

Προσωπικά δεδομένα και Ευαίσθητα προσωπικά δεδομένα

Προσωπικά δεδομένα είναι κάθε πληροφορία που σχετίζεται, χαρακτηρίζει ένα φυσικό πρόσωπο όπως είναι: το όνομα & το επάγγελμά, η οικογενειακή κατάσταση, η ηλικία, η κατοικία, η διεύθυνση ηλεκτρονικού ταχυδρομείου, τα στοιχεία του τραπεζικού λογαριασμού, αλλά και η διεύθυνση IP του ηλεκτρονικού υπολογιστή.

Ευαίσθητα προσωπικά δεδομένα είναι τα δεδομένα που αφορούν φυλετική ή εθνική προέλευση, πολιτικά φρονήματα, θρησκευτικές ή φιλοσοφικές πεποιθήσεις, τη συμμετοχή σε συνδικαλιστικές οργανώσεις και οι πληροφορίες σχετικά με το ιατρικό ιστορικό, την ερωτική ζωή και τις ποινικές διώξεις ή καταδίκες.

Τα νέα δικαιώματα των Ευρωπαίων πολιτών με το νέο Κανονισμό (GDPR)

  • Δικαίωμα πρόσβασης στα προσωπικά σου δεδομένα. Έχεις δικαίωμα να ρωτήσεις πως αυτά χρησιμοποιούνται και από ποιόν επεξεργάζονται μετά τη συλλογή τους.
  • Δικαίωμα στη “λήθη”: Έχεις πλέον το δικαίωμα να αναιρέσεις τη συγκατάθεση που έχεις δώσει για χρήση των προσωπικών σου δεδομένων από ένα οργανισμό ή εταιρία καθώς μπορείς να ζητήσεις τη διαγραφή τους.
  • Δικαίωμα στη μεταφορά: Έχεις δικαίωμα να μεταφέρεις τα δεδομένα σου όποτε εσύ το επιθυμείς από έναν πάροχο υπηρεσιών σε άλλο.
  • Δικαίωμα στην ενημέρωση: Έχεις δικαίωμα ελεύθερης επιλογής πριν την αποθήκευση των πληροφοριών σου απο εταιρίες.
  • Δικαίωμα διόρθωσης:  Έχεις δικαίωμα ζητήσεις την ενημέρωση των στοιχείων σου, αν διαπίστωσες ότι τα στοιχεία σου είναι ελλιπή ή λανθασμένα.
  • Δικαίωμα απαγόρευσης της επεξεργασίας: Έχεις δικαίωμα να ζητήσεις από μια εταιρία να μην επεξεργάζεται τα δεδομένα που έχει αποθηκεύσει για σένα.
  • Δικαίωμα διατύπωσης αντίρρησης: Έχεις δικαίωμα να διακόψεις άμεσα την επεξεργασία των δεδομένων σου για εμπορική προώθηση.
  • Δικαίωμα ειδοποίησης: Σε περίπτωση παραβίασης δεδομένων, θα πρέπει να ενημερωθείς εντός 72 ωρών από την στιγμή που αναγνωρίστηκε η παραβίαση.

O GDPR επηρεάζει την επιχείρησή σου;

Ο νέος κανονισμός αφορά όλες τις επιχειρήσεις, που με οποιονδήποτε τρόπο αποθηκεύουν ή διαχειρίζονται προσωπικά δεδομένα πολιτών, συνεργατών, πελατών ή άλλων φυσικών προσώπων. Ανεξάρτητα από την έδρα της εταιρίας, αν τα προϊόντα ή υπηρεσίες που προσφέρεις απευθύνονται σε πελάτες εντός της ΕΕ, είσαι υποχρεωμένος νομικά να προσαρμοστείς στα δεδομένα που ορίζει ο νέος κανονισμός GDPR ώστε να είσαι έτοιμος στις 25 Μαΐου που είναι η πρώτη ημέρα εφαρμογής του νέου κανονισμού.

Στην Hostsun, παρέχουμε πλήρη πρόσβαση των προσωπικών δεδομένων των πελατών μας για φιλοξενία ιστοσελίδων μέσω του online συστήματος διαχείρισης που παρέχουμε, ικανοποιώντας τις απαιτήσεις του νέο κανονισμού.

Εδώ μπορείτε να διαβάσετε ολόκληρη την ΟΔΗΓΙΑ (EE) 2016/680 ΤΟΥ ΕΥΡΩΠΑΪΚΟΥ ΚΟΙΝΟΒΟΥΛΙΟΥ και να εναρμονιστείτε σύμφωνα με τον νέο κανονισμό GDPR.

Εδώ μπορείτε να επισκευθείτε την σελίδα της Ε.Ε. για τον GDPR

Νέα vulnerabilities Spectre και το Meltdown

Meltdown Spectre Kernel Vulnerability

Πρόσφατα, ερευνητές ασφάλειας βρήκαν δύο σημαντικές «αδυναμίες» στα chip των επεξεργαστών που επιτρέπουν σε hackers να διαβάσουν ευαίσθητες πληροφορίες της CPU. Τα δύο vulnerabilities που εντοπίστηκαν δεν αφορούν στα chip μιας συγκεκριμένης εταιρίας ή συσκευής. Επηρεάζουν αρκετές συσκευές όπως τηλέφωνα, υπολογιστές κλπ, ανεξάρτητα απο το λειτουργικό τους σύστημα. Το κενό ασφάλειας αφορά στην αρχιτεκτονική και στο σχεδιασμό που χρησιμοποιείται για πάνω από δύο δεκαετίες στους επεξεργαστές γι’ αυτό και επηρεάζει μια μεγάλη μερίδα των επεξεργαστών της παγκόσμιας αγοράς.
Τι είναι το Spectre και το Meltdown

Για την ταχύτερη επίδοση των επεξεργαστών, εφαρμόζεται στους επεξεργαστές μια τεχνολογία βελτιστοποίησης, που ουσιαστικά “μαντεύει” ποιες πληροφορίες χρειάζεται ο υπολογιστής για να εκτελέσει την επόμενη λειτουργία του. Αυτό ονομάζεται speculative execution. Όσο ο επεξεργαστής προσπαθεί να προβλέψει τις λειτουργίες που θα χρειαστεί στη συνέχεια ο χρήστης, η πρόσβαση σε κακόβουλους χρήστες γίνεται πιο εύκολη.

Tο Spectre, δίνει τη δυνατότητα σε hackers να εξαπατήσουν τον επεξεργαστή ώστε να ξεκινήσει η speculative execution διαδικασία. Έτσι θα μπορούν να διαβάσουν τα ευαίσθητα δεδομένα που διαθέτει ο επεξεργαστής καθώς προσπαθεί να μαντέψει τι λειτουργία θα εκτελέσει ο υπολογιστής στη συνέχεια. Το Meltdown, επιτρέπει στους επιτιθέμενους να έχουν πρόσβαση σε πληροφορίες ασφαλείας μέσω του λειτουργικού συστήματος ενός υπολογιστή.

Εμείς έχουμε προχωρήσει στις διαδικασίες για την προστασία των server μας όπου χρησιμοποιούνται για φιλοξενία ιστοσελίδων. Αναβαθμίζοντας τους server μας περιορίσαμε σημαντικά την πιθανότητα επίθεσης. Οι πελάτες μας λοιπόν που έχουν κάποιο πακέτο για φιλοξενία ιστοσελίδων, δεν χρειάζεται να προχωρήσουν σε καμία ενέργεια. Έχουμε ήδη εγκαταστήσει τις απαραίτητες ενημερώσεις για την ασφάλεια του website σου. Όμως, επειδή πέρα από τους server μας, επηρεάζονται υπολογιστές σας, καλό είναι να κρατάς αναβαθμισμένα τα λογισμικά του υπολογιστή, tablet ή κινητού τηλεφώνου.

Οι περισσότερες εταιρίες έχουν ανεβάσει διάφορα patch για να καλύψουν το Spectre και το Meltdown. Φρόντισε να ενημερώσεις άμεσα το λειτουργικό σύστημα και τα προγράμματα περιήγησης που χρησιμοποιείς!

Έκτακτο θέμα ασφάλειας Joomla 3.4.4 έως 3.6.3

Joomla 3 6 4 Teaser

Την Τετάρτη 26 Οκτωβρίου 2016 ανακοινώθηκε από το community του Joomla ένα μεγάλης έκτασης Joomla exploit, βάσει του οποίου κακόβουλοι μηχανισμοί έχουν τη δυνατότητα να αποκτήσουν πρόσβαση στο administrator περιβάλλον των Joomla sites ( 3.4.4 έως 3.6.3 ). Το θέμα του exploit απασχόλησε και το developer network της Joomla, όπου εκδόθηκε επείγουσα ανακοίνωση χαρακτηρίζοντας το ζήτημα ως υψηλής σοβαρότητας.

Όταν μολυνθεί το site σας με το exploit, μέσω των hack bots,  “χτυπούν” τις εκδόσεις 3.4.4 έως 3.6.3  των Joomla sites με σκοπό την δημιουργία admin χρηστών ή την τροποποίηση των ήδη υπαρχόντων λογαριασμών (reset των usernames, των passwords κ.λπ.) ώστε να αποκτήσουν πλήρη πρόσβαση στο site και να το εκμεταλλευτούν προς όφελός τους, με καταστροφικές συνέπειες στο site σας.

Σε περίπτωση που διαθέτετε μια έκδοση του Joomla μεταξύ της 3.4.4 και της 3.6.3, θα πρέπει

  1. Θα χρειαστεί να αναβαθμίσετε άμεσα στην τελευταία έκδοση Joomla ή τουλάχιστον στην 3.6.4
  2. Αφού αναβαθμίσετε το Joomla, σας προτείνουμε να ελέγξετε τους χρήστες που υπάρχουν σε αυτό και να διαγράψετε άμεσα όσους δεν αναγνωρίζετε και πιστεύετε ότι δεν έχουν δημιουργηθεί από εσάς, ιδιαίτερα αν έχουν δικαιώματα administrator.
  3. Προληπτικά θα προτείναμε να αλλάξετε όλους τους κωδικούς των πραγματικών χρηστών που υπάρχουν στο site σας. Βεβαιωθείτε ότι έχετε δημιουργήσει ισχυρούς κωδικούς με αλφαριθμητικούς χαρακτήρες.
  4. Προληπτικά θα προτείναμε να δημιουργήσετε ένα password protected directory μέσω του cpanel ώστε να προστατέψετε το αρχείο : /administrator.
  5. Τέλος, αναβαθμίστε όλα τα extensions του Joomla στη νεότερη έκδοσή τους για να παρακάμψετε τυχόν κενά ασφαλείας μέσω αυτών.

Και μην ξεχνάτε, η Hostsun είναι πάντα δίπλα σας για να σας παρέχει αξιόπιστο support στην φιλοξενία ιστοσελίδων για οποιοδήποτε θέμα αντιμετωπίσετε.